Pendahuluan
Banyak pimpinan perusahaan masih merasa aman karena departemen teknologi informasi (IT) mereka telah memasang sistem keamanan siber mutakhir. Server telah dipasangi firewall berlapis, jaringan internal telah dienkripsi, dan perangkat lunak antivirus selalu diperbarui. Manajemen mengira langkah tersebut sudah cukup untuk memenuhi seluruh ketentuan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Kenyataan di lapangan menunjukkan hal sebaliknya. Sanksi UU PDP bukan urusan tim IT semata, melainkan tanggung jawab seluruh lini manajemen korporasi. Pelanggaran data paling sering bermula bukan dari serangan peretas canggih di ruang server, melainkan dari selembar formulir lamaran kerja yang tergeletak di meja resepsionis atau data pelanggan yang dibagikan staf pemasaran melalui grup percakapan tanpa pengaman.
Masa toleransi sosialisasi telah berakhir. Lembaga Pengawas Pelindungan Data Pribadi kini memiliki wewenang penuh untuk memeriksa kepatuhan perusahaan di seluruh sektor industri. Jika organisasi Anda masih membebankan kepatuhan hukum ini hanya kepada teknisi komputer, perusahaan Anda sedang berjalan di atas bom waktu yang siap meledak menjadi sanksi finansial dan pidana.
Bahaya Menganggap UU PDP Hanya Usaha Tim IT
Anggapan ini berbahaya karena tim IT hanya bertugas menjaga infrastruktur teknis penyimpanan data. Pelanggaran hukum perlindungan data justru paling sering terjadi saat data dikumpulkan, digunakan, atau disebarkan secara sembarangan oleh divisi operasional bisnis tanpa dasar persetujuan yang sah dari pemilik data.
Ada perbedaan mendasar yang kerap disalahpahami antara keamanan siber (cybersecurity) dan privasi data (data privacy).
Keamanan siber adalah benteng teknis untuk mencegah pihak luar yang tidak berhak masuk ke dalam sistem komputer perusahaan. Ini memang murni keahlian tim IT dan staf keamanan jaringan.
Sebaliknya, privasi data adalah tata kelola hukum mengenai bagaimana perusahaan memperlakukan hak individu atas informasi pribadi mereka. Privasi data mengatur mulai dari alasan mengapa data tersebut diambil, batasan waktu penyimpanannya, siapa saja orang di dalam kantor yang boleh membacanya, hingga ke mana data itu dikirimkan.
Jika staf penjualan mengunduh daftar kontak pelanggan ke memori ponsel pribadi untuk mengejar target bulanan, sistem keamanan IT mungkin tidak mendeteksi adanya serangan peretas. Namun di mata hukum, tindakan tersebut merupakan pelanggaran serius terhadap prinsip pemrosesan data pribadi. Tim IT tidak bisa mengawasi perilaku setiap karyawan saat berinteraksi dengan data fisik maupun digital. Oleh sebab itu, kepatuhan harus menjadi budaya operasional bersama di seluruh departemen.
Daftar Sanksi Pelanggaran UU PDP untuk Perusahaan & Direksi
Perusahaan yang melanggar UU PDP menghadapi sanksi administratif berupa pembekuan izin usaha, kewajiban ganti rugi, dan denda maksimal 2 persen dari pendapatan tahunan. Selain denda korporasi, pengurus perusahaan seperti dewan direksi dapat dijatuhi vonis pidana penjara hingga 6 tahun serta penyitaan seluruh keuntungan aset.
Penegakan hukum data pribadi di Indonesia mengadopsi standar global yang tidak pandang bulu. Kerugian yang ditimbulkan mencakup tiga ranah hukum sekaligus:
1. Sanksi Denda Administratif Hingga 2% Omzet Perusahaan
UU PDP memberikan ancaman denda administratif hingga 2 persen dari total pendapatan tahunan atau omzet korporasi bagi pelanggaran berat. Bayangkan sebuah perusahaan distributor dengan pendapatan tahunan 500 miliar rupiah. Jika terbukti lalai mengamankan data konsumen, denda yang harus dibayarkan ke kas negara bisa mencapai 10 miliar rupiah. Beban ini cukup besar untuk mengganggu kelancaran arus kas bisnis.
2. Ancaman Pidana Penjara untuk Direksi dan Pengurus
Pasal pidana dalam undang-undang ini tidak hanya menyasar korporasi sebagai entitas abstrak. Pengurus korporasi, termasuk anggota direksi dan penanggung jawab operasional, dapat diposisikan sebagai pihak yang bertanggung jawab secara pidana. Hukuman penjara berkisar antara 4 hingga 6 tahun bagi pelaku perolehan atau pengungkapan data secara tidak sah, disertai denda miliaran rupiah bagi perseorangan.
3. Risiko Reputasi Hancur akibat Pengumuman Publik 3×24 Jam
Undang-undang mewajibkan pengendali data memberitahukan kegagalan pelindungan data secara tertulis kepada subjek data dan lembaga pengawas dalam waktu maksimal 72 jam sejak insiden terdeteksi. Pengumuman terbuka ini langsung meruntuhkan kepercayaan pelanggan, menurunkan harga saham, dan memicu gugatan perdata ganti rugi massal (class action).
Uraian mengenai ancaman hukum dan panduan pencegahannya dapat Anda pelajari secara mendalam melalui panduan implementasi UU PDP di Indonesia agar tim manajemen memiliki gambaran risiko yang jelas.
Titik Rawan Kebocoran Data di Divisi Non-IT
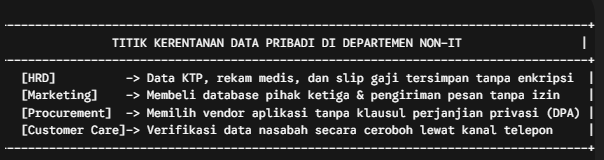
Sebagian besar insiden pelanggaran data pribadi bermula dari kebiasaan kerja harian yang dianggap lumrah di divisi operasional. Berikut adalah pemetaan titik rawan yang wajib diaudit oleh manajemen:
Celah Risiko Kebocoran Data di Divisi HRD
Departemen personalia menyimpan kategori data pribadi paling sensitif di perusahaan. Dokumen lamaran kerja, fotokopi KTP, data keluarga, rekam medis karyawan, hingga riwayat rekening bank tersimpan di lemari arsip atau folder bersama (shared folder).
Menyimpan dokumen pelamar yang tidak diterima tanpa batas waktu, atau membiarkan staf memotret KTP karyawan untuk keperluan internal tanpa persetujuan tertulis, merupakan bentuk pelanggaran nyata terhadap asas pembatasan penyimpanan data.
Pelanggaran UU PDP di Divisi Marketing & Sales
Divisi pemasaran kerap menggunakan jalan pintas untuk mendapatkan prospek penjualan. Praktik membeli database kontak dari pihak luar, menggunakan nomor kontak pelanggan lama untuk mempromosikan produk baru tanpa izin, atau mengirim pesan massal melalui WhatsApp tanpa tombol penolakan (opt-out) merupakan pelanggaran langsung terhadap hak subjek data.
Risiko Vendor Pihak Ketiga pada Divisi Legal & Pengadaan
Saat perusahaan menunjuk vendor luar untuk mengelola sistem penggajian, platform pengiriman barang, atau layanan pusat kontak, vendor tersebut bertindak sebagai pemroses data (Data Processor).
Jika tim pengadaan dan tim hukum tidak mewajibkan penandatanganan Perjanjian Pemrosesan Data (Data Processing Agreement / DPA), maka perusahaan Anda sebagai pengendali data tetap menjadi pihak yang memikul seluruh tanggung jawab hukum apabila vendor tersebut mengalami kebocoran data.
Ancaman Social Engineering pada Customer Service
Staf garis depan sering kali menjadi target empuk manipulasi psikologis (social engineering). Penipu dapat menelepon petugas layanan pelanggan, berpura-pura menjadi nasabah resmi, dan meminta perubahan data alamat atau nomor ponsel tanpa proses verifikasi identitas yang ketat.
| Divisi Kerja | Praktik Kerja Berisiko | Ketentuan Pelanggaran UU PDP |
| HRD | Menyimpan arsip data medis dan KTP karyawan tanpa proteksi sandi | Pelanggaran kewajiban pengamanan data spesifik |
| Marketing | Mengirim penawaran promosi ke daftar kontak yang dibeli dari pihak ketiga | Pemrosesan data pribadi tanpa dasar persetujuan sah |
| Pengadaan | Menyewa vendor komputasi awan tanpa audit keamanan data | Kelalaian dalam pengawasan pemroses data pihak ketiga |
| Layanan Pelanggan | Menyerahkan data pelanggan melalui konfirmasi lisan tanpa verifikasi | Pembocoran data pribadi akibat kelemahan verifikasi |
Untuk merapikan celah kerja tersebut, perusahaan perlu memfasilitasi peningkatan kompetensi pegawai melalui program corporate training kepatuhan agar setiap staf menyadari tanggung jawab hukum masing-masing.
Penanggung Jawab Kepatuhan UU PDP di Perusahaan
Kapsul Jawaban:
Tanggung jawab tertinggi berada pada Direksi, yang diwajibkan oleh undang-undang untuk menunjuk Pejabat Pelindungan Data Pribadi (Data Protection Officer / DPO). DPO bertugas secara independen mengawasi kepatuhan hukum, menilai risiko pemrosesan data di seluruh divisi, dan melapor langsung ke jajaran pimpinan tertinggi.
Berdasarkan Pasal 53 UU PDP, korporasi yang memproses data pribadi untuk kepentingan pelayanan publik atau melakukan pemrosesan data dalam skala besar wajib menunjuk Pejabat Pelindungan Data Pribadi (PPDP) atau yang secara internasional dikenal sebagai Data Protection Officer (DPO).
Sosok DPO bukan sekadar jabatan sampingan yang disematkan kepada manajer IT yang sudah sibuk mengurus server. Posisi ini membutuhkan gabungan keahlian unik antara pemahaman regulasi hukum, pemahaman alur proses bisnis organisasi, serta literasi tata kelola sistem informasi. Uraian lengkap mengenai posisi strategis ini dapat dilihat pada panduan peran Data Protection Officer yang menjadi rujukan nasional.
DPO berfungsi sebagai konsultan internal yang objektif. Mereka bertugas melakukan Penilaian Dampak Pelindungan Data (Data Protection Impact Assessment / DPIA) sebelum perusahaan meluncurkan produk digital baru, menyusun panduan privasi kerja, melatih karyawan, serta menjadi narahubung resmi dengan Lembaga Pengawas PDP jika terjadi insiden kebocoran.
Organisasi yang ingin membangun sistem pertahanan data berstandar global dapat mengadopsi kerangka kerja sistem manajemen privasi yang terintegrasi. Penjelasan teknis mengenai integrasi standar ini dapat ditinjau lebih jauh pada artikel UU PDP dan ISO 27701 yang membedah integrasi manajemen privasi dengan keamanan informasi.
4 Pilar Strategis Tata Kelola Privasi Data Korporasi
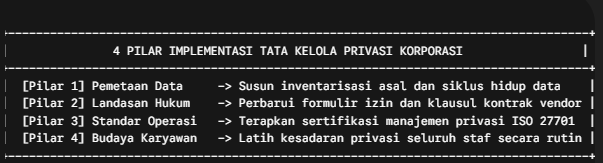
Menyusun sistem kepatuhan privasi yang kokoh membutuhkan pendekatan terstruktur melalui empat pilar utama berikut:
Pilar 1: Data Mapping & Inventarisasi Alur Data
Perusahaan tidak bisa melindungi data yang keberadaannya tidak diketahui. Lakukan inventarisasi menyeluruh di setiap departemen. Catat jenis data apa yang dikumpulkan, dari mana sumbernya, di server atau lemari mana disimpan, siapa saja yang memiliki akses, dan berapa lama data tersebut disimpan sebelum dimusnahkan.
Pilar 2: Pembaruan Dokumen Legal & Izin Consent
Tinjau kembali seluruh formulir pendaftaran pelanggan, syarat dan ketentuan di situs web, serta perjanjian kerja karyawan. Pastikan klausul persetujuan (consent) ditulis dalam bahasa Indonesia yang lugas, tidak menggunakan kotak centang otomatis (pre-ticked boxes), dan menjelaskan tujuan pemrosesan data secara transparan.
Pilar 3: Penerapan Standar Privasi ISO 27701
Bagi korporasi yang telah mengantongi sertifikat keamanan informasi ISO/IEC 27001, langkah logis berikutnya adalah memperluas sistem tersebut dengan mengadopsi sistem manajemen privasi informasi ISO 27701. Standar tambahan ini secara spesifik menyediakan pedoman pengendalian privasi bagi pengendali data dan pemroses data untuk memenuhi persyaratan regulasi internasional seperti GDPR dan UU PDP.
Pilar 4: Pelatihan Budaya Privasi Karyawan Berkelanjutan
Perubahan aturan kerja tanpa diiringi pemahaman pola pikir karyawan hanya akan menghasilkan kepatuhan semu di atas kertas. Manajemen perlu menerapkan manajemen perubahan budaya kerja agar prinsip kehati-hatian dalam mengelola informasi pribadi nasabah menjadi bagian dari etika kerja sehari-hari.
Karyawan dapat dibekali pengetahuan praktis melalui berbagai materi di katalog kursus sertifikasi profesional agar setiap tim operasional memiliki sertifikasi keahlian yang teruji.
Kesimpulan
Undang-Undang Pelindungan Data Pribadi bukan lagi wacana kepatuhan masa depan. Penegakan sanksi denda 2 persen pendapatan tahunan dan hukuman kurungan bagi pengurus korporasi telah berjalan efektif. Membiarkan departemen IT memikul tanggung jawab privasi data sendirian adalah strategi bisnis yang keliru dan membahayakan masa depan perusahaan.
Saatnya jajaran direksi mengambil inisiatif kepemimpinan. Rancang tata kelola privasi lintas divisi, tunjuk pejabat pelindungan data yang berkompeten, dan evaluasi seluruh prosedur operasional bisnis dari hulu ke hilir.
Perkuat ketahanan kepatuhan korporasi Anda melalui pelatihan tata kelola dan manajemen risiko guna melindungi reputasi bisnis, menghindari sanksi hukum yang melumpuhkan, serta membangun kepercayaan jangka panjang bersama pelanggan Anda.
FAQ Seputar Kepatuhan UU PDP Perusahaan
Apakah bisnis UMKM juga diwajibkan mematuhi ketentuan UU PDP?
Ya, UU PDP berlaku bagi setiap orang, badan usaha, dan badan publik yang memproses data pribadi di wilayah Indonesia tanpa memandang skala modal usaha. Namun, penerapan sanksi administratif akan mempertimbangkan skala usaha, tingkat dampak kerugian subjek data, serta iktikad baik perusahaan dalam melakukan perbaikan.
Kapan sebuah perusahaan wajib secara hukum menunjuk Data Protection Officer (DPO)?
Berdasarkan Pasal 53 UU PDP, pengangkatan DPO bersifat wajib apabila pemrosesan data dilakukan untuk pelayanan publik, sifat dan tujuan pemrosesan membutuhkan pemantauan berkala dalam skala besar, atau pemrosesan menyangkut data pribadi spesifik dan data terkait tindak pidana dalam skala besar.
Apa langkah pertama yang wajib diambil jika terjadi kebocoran data pelanggan?
Perusahaan wajib segera mengisolasi celah keamanan teknis dan menyampaikan pemberitahuan tertulis kepada individu terdampak serta Lembaga Pengawas PDP dalam kurun waktu maksimal 3×24 jam. Surat pemberitahuan harus memuat rincian data yang bocor, waktu insiden, upaya penanganan yang sedang diambil, dan narahubung yang dapat dihubungi.
Apa perbedaan utama antara ISO 27001 dan ISO 27701?
ISO 27001 adalah standar internasional untuk Sistem Manajemen Keamanan Informasi yang berfokus pada kerahasiaan, integritas, dan ketersediaan aset data organisasi secara umum. Sementara ISO 27701 merupakan modul ekstensi khusus yang berfokus pada pengelolaan privasi informasi dan pelindungan data pribadi individu.
Apakah staf yang ceroboh membocorkan data nasabah dapat dipidana secara pribadi?
Bisa. Jika seorang staf terbukti dengan sengaja dan melawan hukum memperoleh, menjual, atau menyebarkan data pribadi milik nasabah untuk menguntungkan diri sendiri atau pihak lain, staf tersebut dapat dijerat pasal pidana perseorangan dengan ancaman hukuman penjara hingga 5 tahun.